
九保すこひです(フリーランスのITコンサルタント、エンジニア)
さてさて、このところニュースが荒れてます。
個人情報流出のニュースがわんさかでていて、セキュリティがしっかりしてるはずの大手の企業から「●万件が流出!」なんて聞くのは珍しいことではなくなってしまいました。
たとえば、ここ1ヶ月以内だけでも以下のような事件が発生しています。
| 公表日 | 企業・サービス | 件数 | 詳細 |
|---|---|---|---|
| 2026/9/28 | タイムズカー | 約660万アカウント | 公式発表 |
| 2026/10/5 | 焼肉きんぐ | 約1,079万件 | 発表アーカイブ |
| 2026/10/8 | ローソンID | 約215万件 | 公式発表 |
| 2026/10/8 | 第一興商 | 約872万件 | 公式発表 |
| 2026/10/9 | skyticket | 約1,464万件 | 公式発表 |
| 2026/10/15 | ソースネクスト | 約2,252万件 | 公式発表 |
| 2026/10/15 | バーガーキング | 約1,118万件 | 公式サイトのお知らせ |
名前をみればわかりますが、誰でも知っているような超大手の会社ばかりですよね。
あまりにも流出が多すぎて、デジタル大臣が「自分の情報は自分で守る意識を!」と発言したほどです。
そして、原因としてよく言われるのは、やはり、
AIによる影響!
これですね。これまでは、攻撃する方も手作業で攻撃してましたが、AIをつかって効率化できるようになった、ということでしょう。
また、もう1つ言われてるのは「言語の壁を超えることができた」というもの。
日本語は他言語との差がありすぎて内容を理解しにくかったけど、もはや今のAIに言語なんて関係ありません。なんならエスペラント語のウェブサイトでも問題なく解析してしまうでしょう。
そして、壁がある状況が続いたことで「平和ボケ」状態だったんじゃないでしょうか。「ま、大丈夫っしょ!」みたいな。
正直なところ、私は「天才ハッカーにかかったらどんなシステムでも防御は無理」という意見をもっていますが、AIによって擬似的な天才ハッカーが増えてしまっているわけです。
これは由々しき問題です😨
そこで!今回は、個人的にやった「せめてこれぐらいは、やっとかなきゃ!」という対策を7つまとめることにしました。
以下のような方たちに向けて記事を書いています。
- 「セキュリティ、なーんもワカラン…😂」
- 「セキュリティは運を天にまかせている😇」
- 「身代金ランサムウェア、ガチブル。こわいんだけど…😫」
- 「明日は我が身なので、対策しておきたい💪」
- 「AI時代にセキュリティ知識は必須!😡」
- 「あのサイト、なーんもアップデートしとらん…😅」
- 「会社のシステム、サポート終了してから、はや幾年…😖」
最近の情報流出ニュースを聞いて対策したこと7つ
1. 最新版へのアップデート
これは基本中の基本ですね。
最新版にすることで、脆弱性の穴を埋めるわけです。
…うーん、でも、定期的に適用するの面倒なんですよね。
繰り返しスケジュールで通知するようにしてても、うーん…😅てなりますね。
そこで私はGitHubの「Dependabot」をONにしました。
Dependabotは脆弱性が見つかったら知らせてくれるスグレモノで、設定するだけですぐ有効になります。無料でできるので、おすすめします。
ただし、もちろんGitHubで管理しないと駄目なので、サーバーにインストールしてるだけのWordPressだと通知はきません。
そこで、WordPressの場合はプラグイン「Wordfence」をつかうことにしました。
注意:Wordfenceは無料版でも脆弱性の通知はスキャンした時にすぐ届きますが、ファイアウォールなど他の機能は30日のタイムラグがあるようです。
2. すぐ最新パッケージをインストールしない
「さっきは最新バージョンにしろってゆったのに、何ゆってるの?」という気持ちがあるかもしれませんが「すぐ」というのが重要なところです。なぜなら、
パッケージ自体に悪いコードが含まれている可能性があるからです。
たとえば、laravel-lang。
2026年5月22日にサプライチェーン攻撃があり、.envなどの機密情報を流出させるコードが入っていました。
しかし、ここからが重要。
実は、この悪いコードが入ったパッケージは次の日に非公開になったんです。
つまり、公開直後の最新パッケージは、誰も中身を検証してないから危険な場合があるわけです。
ただ、残念ながらまだcomposerには「●日以内はインストールしない」機能はありません。
※次期バージョンで公開されそうです。サプライチェーン攻撃を軽減するための、リリース後の最低待機期間機能の要望というPRがすでにマージされています。
しかし、npmにはsocket.devという第三者サービスがあり、コマンドでのチェックだけならユーザー登録も不要で使えます。インストールは以下から。
https://docs.socket.dev/docs/socket-cli#how-can-i-get-my-hands-on-this
使い方は、以下のようにするだけ。
socket npm i
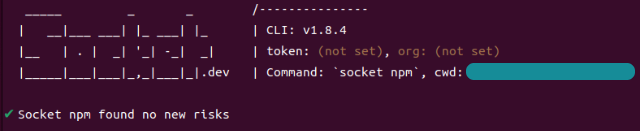
簡単ですね!
3. Claude CodeのASVSスキルでチェック&修正
ASVSはシンプルにいうと「セキュリティの確認すべきリスト」です。
これはOWASP/ASVSとしてGitHubで公開されています。
なので私は、その中にあるCSVを生成AIでスキル化し、Claude Codeに設置しています。
こんな感じで使えます。

実際につかってみたら、いくつも問題点がでてきますので、やっぱりやっておくに越したことはないですね。
4. VPS→レンタルサーバーへ移行
これもアップデートの話なんですが、その昔は、
- サーバーを思いのままに使える
- Pythonとかでもサイトつくれる
- 勉強になる
- なんかカッコいい(笑)
という理由でVPSにサーバーを立てて公開していました。
でも、やめました。
アップデートやメンテナンスが面倒だから。
アップデートしたら、サイトが止まっちゃうこともあるので怖くてやりたくない…というのも、もう1つの理由です。
すると、当然セキュリティホールはそのまま放置されて危険極まりないです。
なので、もう通常のレンタルサーバーをつかってメンテナンス等はやっていただくことにしました。これも時短テクニックかなと思ってます。
※もちろんCVE-2026-99999のような脆弱性があることも承知してます。でもプロがすぐに対策してくれるので、私が管理するよりはるかに安全だと考えてます。
また、サポートが切れたサイトは軒並み終了、または非公開にしました。
不要なものは終了する、これもセキュリティの1つですね。
5. Cloudflareで海外からのアクセスを制限
Cloudflareをつかえば、
- DNS設定
- キャッシュで高速化
- 画像の変換
などいろんなことができますが、セキュリティにも役立ちます。
アクセス制限ですね。
実は私が公開しているサイトの1つに、1日200ユーザーが訪問するものがありますが、あるとき急にシンガポールやノルウェーからのアクセスが急増しました(もちろん日本向けサイトです)
で、調べてみたらすべて1秒も見てないことがわかりました。
きっとボットか何かですが、不穏ですよね。
なので以下のようにセキュリティ・ルールをつくって適用しています。
(ip.geoip.country ne "JP")
and not cf.client.bot
and not http.request.uri.path.extension in {"jpg" "jpeg" "png" "gif" "webp" "svg" "css" "js" "pdf" "xml" "ico"}
これで海外からの不穏なアクセスはゼロになりました。
※ただし、ウェブフックとかMCP公開とかしてるなら、そのページは除外してください。また海外の日本人も除外してしまうことにも気をつけてください。
6. PostHogでエラー監視
これも「面倒だから…」の部類に入るとは思いますが、エラーログを定期的にチェックして修正するのは嫌ですよね。
1回2回なら平気ですが、軽い荷物でも長く持つのが辛いのと同じです。
でも、エラーはセキュリティにもつながる問題。
そこで、せめて効率化できるようにPostHogを導入しました。
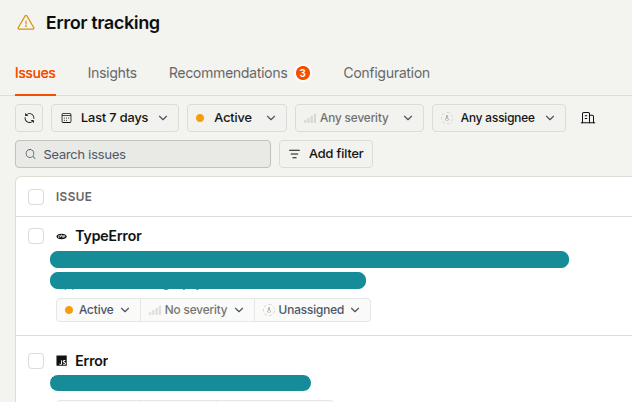
エラートラッキングページには、以下のようにフロントエンド、バックエンド両方のエラー内容が表示されますし、重複しないようになっているので、とても見やすいです。
さらに、この間紹介したテクニックを使って、自動的にエラーのPRを作成するようにしました。
参考ページ:Claude Codeで、自律的にエラー対応(Issue/プルリクエスト)できるかやってみた結果。
7. センシティブなページは自サイトで公開しない
主に決済機能ですね。
これだけAIをつかった攻撃が活発化しているなか、自分のサイトにStripeなどを埋め込んで決済するのは怖くてしょうがないわけです。
そのため、私はStripe Checkoutをつかってカード番号などの入力は、自サイトでは行わず、必ずStripeが用意したページへ誘導するようにしています。
こうすることで、センシティブな課金という処理を省略し、責任も外部化するようにしています。
※注意:もちろんStripe Elementsが危険というわけではなく、可能性の問題です。
おわりに
ということで、今回はセキュリティに関するテーマでお届けしました。
今回紹介した7つのテクニックだけでセキュリティが万全とは全く言えませんが、それでも少しずつ知識を貯めて、さらに工夫して効率化していくしかないですね。
そんな時代になったので。
漫画『ONE PIECE』で言うと、グランドラインに出た、みたいな印象でしょうか。強敵揃いです。今のウェブは。
ただ、AI時代になってきたので、今後はAIをつかった防御も力をつけてくると思うので、そこに期待したいところです。
きっと、それでもイタチごっこだとは思うんですけどね…
なので、今後開発業務においてセキュリティ知識は、もっともっと重要性を増すことは間違いないでしょう。
なにかしら知識を深める作戦を考えないといけませんね。
ぜひ皆さんもいろいろと考えてみてください。
ではでは〜❗
「指をゆーっくり動かすと寝やすいことを発見!
手は脳領域が広いからかな??」